前言:假设你家里有好几台服务器,并且都是Windows Server的,并且想在你常用的电脑上管理所有虚拟机,那么你可以参考下这篇文章,前提是所有服务器和你本机都开启了Hyper-V虚拟化,这种才适用,当然你也可以用RDP去管理,看你自己喜欢哪种管理方式。
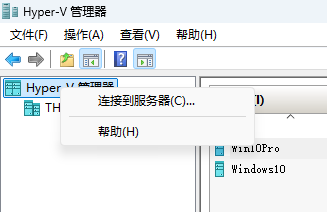
目标服务器需要做的工作
1.启用WSManCredSSP,用Powershell执行以下命令:
Enable-WSManCredSSP -Role Server
解释:WS-Management 的 CredSSP 身份验证配置 CredSSP 身份验证允许服务器接受来自远程计算机的用户凭据。如果在服务器上启用 CredSSP 身份验证,该服务器将能够访问客户端计算机发送的用户名和密码。
2.WinRM安全配置
为WinRM客户端添加信任主机列表并重启WinRM服务,用Powershell执行以下命令:
Enable-PSRemoting -Force
Set-Item WSMan:\localhost\Client\TrustedHosts -Value "*"
Enable-PSSessionConfiguration -Name Microsoft.PowerShell32 -Force
Set-WSManQuickConfig -Force
Restart-Service WinRM
3.配置防火墙例外 如果是工作组环境,还需要开启防火墙,用Powershell执行以下命令:
Set-NetFirewallRule -Name 'WINRM-HTTP-In-TCP' -Enabled True
Set-NetFirewallRule -Name 'FPS-ICMP4-ERQ-In' -Enabled True
注意:两个防火墙规则是英文系统下的名字,中文系统(比如中文简体的 Windows)中,它们的名称会有所不同。以下是对应的中文名:
Set-NetFirewallRule -Name 'WINRM-HTTP-In-TCP' -Enabled True
中文名称:Windows 远程管理(HTTP-In)
有时候显示为:Windows 远程管理(HTTP-传入)
英文解释:“Windows Remote Management(HTTP-In)”
Set-NetFirewallRule -Name 'FPS-ICMP4-ERQ-In'
中文名称:文件和打印机共享(回显请求 - ICMPv4-In)
有时显示为:文件和打印机共享(回显请求-ICMPv4-传入)
英文解释:“File and Printer Sharing(Echo Request - ICMPv4-In)”
延申知识:
你可以在PowerShell里通过以下命令看到所有本地规则的中英文名称对照:
Get-NetFirewallRule | Select-Object Name,DisplayName
Name是系统内部名称(英文)
DisplayName 会显示当前操作系统下的规则中文名称
举例显示:
Name DisplayName
WINRM-HTTP-In-TCP Windows 远程管理(HTTP-In)
FPS-ICMP4-ERQ-In 文件和打印机共享(回显请求-ICMPv4-In)
你可以根据你的系统语言和版本稍作调整。如果需要进一步查找其他规则的中文名称,也可以把输出表全部列出来查看。
#################################我是分割线###################################
1.本地计算机配置
用管理员权限运行 PowerShell,然后执行以下命令来启用 CredSSP 支持:
Set-ExecutionPolicy Bypass -Scope CurrentUser -Force
Set-Service winrm -startuptype automatic Start-Service
winrm winrm quickconfig
Enable-WSManCredSSP -Role Client -DelegateComputer "目标计算机名"
Set-Item WSMan:\localhost\Client\TrustedHosts -Value "目标计算机名"
注:多台写法:Set-Item WSMan:\localhost\Client\TrustedHosts -Value "目标计算机名1,目标计算机名2,目标计算机名3"
###################################额外的知识#################################
重置信任列表(不常用)
Set-Item wsman:\localhost\Client\TrustedHosts -Value ""
最好把其他服务器的IP写入到Hosts文件夹下,格式:172.30.5.30 Hostname-1234
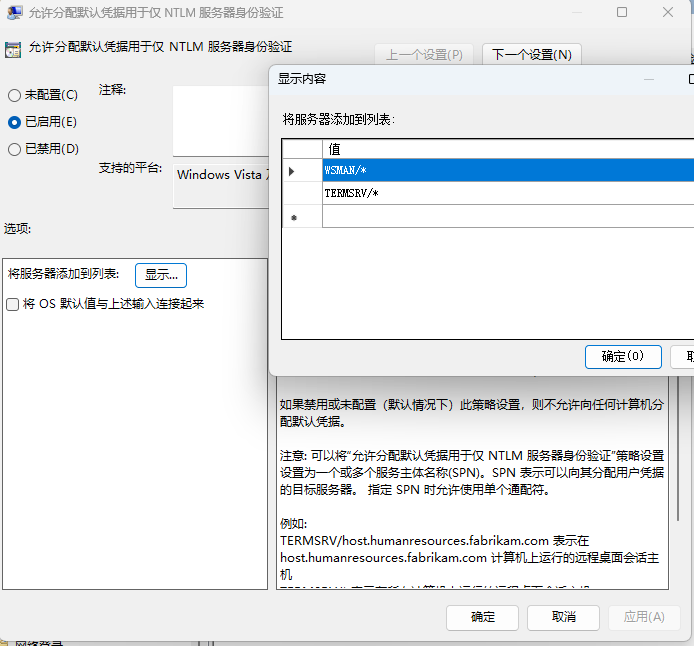
“加密委托的远程凭据的委托”策略(即**“Allow delegating saved credentials with NTLM-only server authentication”** 或 “Allow delegating saved credentials”)里面加了WSMAN/*,这个是用于WinRM(PowerShell远程/Server Manager远程管理)的,适用于如下场景: PowerShell远程 Server Manager远程管理 Hyper-V管理器远程连接(部分环节) 通过Enter-PSSession、Invoke-Command等 WSMAN/* 只对WinRM相关(如PowerShell Remoting)起作用,不影响RDP(远程桌面)认证! 如果遇到远程桌面用不了,信任列表记得添加:TERMSRV/xxx
我这个是信任所有,不推荐使用,测试还好说;如果你的电脑是加域的,又与此文档有些出入。
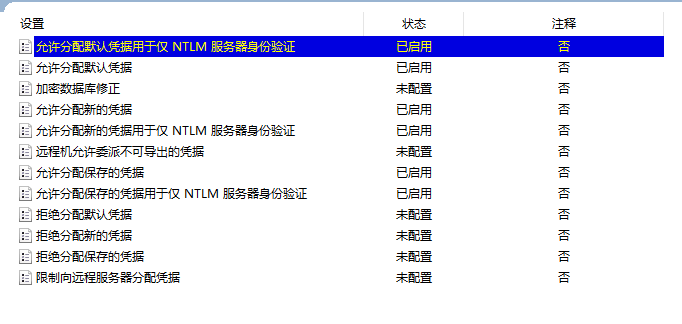
我在组策略路径下面:计算机配置-设置-管理模板-系统-凭据分配-下面,开启了以下策略,列表按上图所示添加,你也可以按计算机名添加:
如果每次访问都要账户密码,建议直接添加凭据到你电脑上:
cmdkey /add:hostname /user:administrator /pass:password20250520
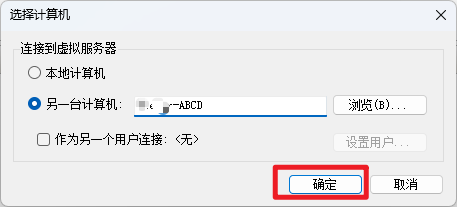
至此,你直接点确定即可加入到管理器进行远程管理了。
下次再见,拜拜~
评论一下?